Une photo de mon chat
Le mois dernier, j'ai posté une photo de mon chat sur un forum Reddit. Rien d'identifiable dans le cadre — juste Mochi sur un rebord de fenêtre, de la lumière du soleil, quelques plantes. En une heure, un message privé est arrivé dans ma boîte de réception : « Salut, tu habites près de la boulangerie sur [street name], n'est-ce pas ? Joli chat. »
Je n'avais tapé ma ville, ma rue, ni même mon pays nulle part sur ce compte. Je n'avais pas géoétiqueté la publication. La seule chose que j'avais téléchargée était un JPEG de 3 Mo depuis mon téléphone.
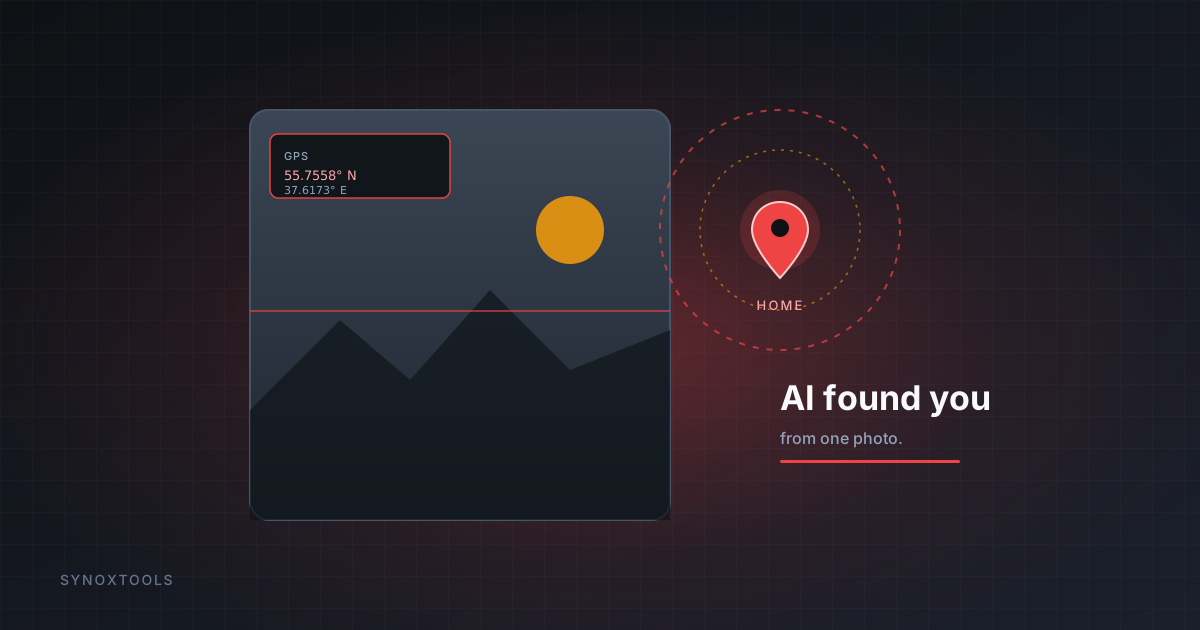
Ce JPEG contenait mes coordonnées exactes à quelques mètres près. Et en 2026, transformer ces coordonnées en nom de rue ne nécessite plus une personne qui regarde une carte — une IA le fait en moins d'une seconde.
Ce qui se trouve réellement dans une photo de téléphone
Chaque photo prise par un téléphone moderne écrit un petit bloc de métadonnées dans le fichier — les EXIF (Exchangeable Image File Format). Selon votre appareil et vos paramètres, il peut inclure :
- Coordonnées GPS — latitude et longitude de l'endroit où la photo a été prise, souvent précises à 5 mètres près
- Date et heure — dans le fuseau horaire local de l'appareil
- Marque et modèle de l'appareil — par exemple « Apple iPhone 15 Pro »
- Versions des logiciels — version d'iOS, version de l'application appareil photo
- Paramètres de l'appareil photo — ISO, vitesse d'obturation, ouverture, distance focale
- Numéro de série de l'objectif — identifie de manière unique l'appareil physique
- Orientation — comment le capteur a été tourné
Le champ GPS est celui qui m'a causé des ennuis. Il existe parce que, lorsque vous accordez à votre application appareil photo l'accès à la localisation, le téléphone appose un tampon sur chaque photo indiquant où elle a été prise. Utile pour classer vos propres souvenirs. Catastrophique lorsque la photo quitte votre téléphone.
Pourquoi 2026 a changé la donne
Il y a deux ans, lire les EXIF était une corvée. Il fallait télécharger le fichier, l'ouvrir dans un outil, et lire les coordonnées brutes à la main. La menace était théorique pour la plupart des gens — un journaliste pourrait s'en soucier, un Redditor lambda non.
En 2026, ce frottement a disparu.
- Les modèles de géo-devinette peuvent prendre une photo sans EXIF du tout et deviner la ville à partir de l'architecture, des marquages routiers, de l'espèce d'arbre, de l'angle du soleil. Ils le font déjà de compétition, en quelques secondes.
- Ajoutez les coordonnées GPS EXIF à cette analyse et ce n'est plus une devinette — c'est une confirmation. L'IA désigne un endroit sur la carte ; les métadonnées disent « oui, exactement là ».
- Les outils de traitement par lots permettent maintenant à quelqu'un de déposer un dossier de 500 photos et d'obtenir une carte de tous les endroits où cette personne a été l'année dernière. Ce qui demandait auparavant un week-end à un analyste médico-légal ne prend maintenant plus qu'une seule invite.
La chute : la photo elle-même n'est souvent pas la fuite. Ce sont les métadonnées. Et les métadonnées sont trivialement faciles à lire — ou à supprimer.
Quelles plateformes les suppriment (et lesquelles ne le font pas)
Il y a des nouvelles bonnes et mauvaises.
Les bonnes nouvelles : la plupart des grands réseaux sociaux suppriment les EXIF lorsque vous téléchargez. Instagram, Facebook, Twitter/X, TikTok et WhatsApp suppriment le GPS avant que la photo ne devienne publique. Ainsi, une photo publiée directement sur ces plateformes est, en théorie, sans danger.
Les mauvaises nouvelles :
- Telegram, Signal et Discord conservent souvent les EXIF lorsque vous envoyez une photo en tant que « fichier » ou « document » plutôt qu'en tant qu'image compressée.
- Reddit supprime les EXIF sur ses propres copies — mais si vous liez jamais vers un hébergeur d'images qui ne le fait pas, l'original est exposé.
- Les pièces jointes par e-mail conservent les EXIF. Chaque photo que vous avez jamais envoyée par e-mail porte l'endroit où elle a été prise.
- Les lecteurs de cloud — Google Photos, iCloud — conservent les EXIF pour toujours, pour vous. Bien pour vous. Bien pour quiconque y accède un jour.
- Les captures d'écran que vous recadrez et partagez à nouveau — si vous enregistrez à nouveau l'original, les EXIF voyagent avec.
Dans mon cas, j'avais téléchargé la photo sur un hébergeur d'images et j'avai collé le lien direct dans Reddit. L'hébergeur ne supprimait rien. Les coordonnées étaient dans le fichier, en plein jour, pour quiconque voulait regarder. Un inconnu a voulu regarder.
La solution en 3 secondes
Vous n'avez pas besoin d'arrêter de partager des photos. Vous devez juste cesser de partager la partie du fichier qui dit aux gens où vous étiez.
- Ouvrez la photo dans un outil qui supprime les métadonnées. Le SynoxTools EXIF Remover le fait entièrement dans votre navigateur — la photo ne touche jamais à un serveur, ce qui compte lorsque la photo est, par exemple, un scan de votre pièce d'identité.
- L'outil redessine l'image et la réencode en tant que JPEG propre. Le réencodage sur canvas ne peut physiquement pas contenir d'EXIF — la sortie n'est que des pixels.
- Téléchargez. Le nouveau fichier vous paraît identique. Pour l'IA qui essaie de vous géolocaliser, c'est un mur blanc.
Si vous avez un dossier entier de vieilles photos — des vacances, un mariage, un an de clichés de téléphone — la version par lots traite jusqu'à 500 à la fois et vous retourne un ZIP.
Une liste de vérification avant de publier
- Supprimez le GPS de toute photo avant de la télécharger sur des forums, des marketplaces, des petites annonces ou par e-mail.
- Envoyez des photos via Signal ou Telegram en tant qu'images, pas en tant que documents, sauf si vous faites confiance au destinataire.
- Faites attention aux photos d'enfants — qu'un inconnu connaisse le terrain de jeu où un enfant passe tous les samedis est une menace d'un autre niveau que de savoir où vous avez pris votre café.
- En cas de doute, supprimez. Cela ne coûte rien et ne peut pas vous rendre moins en sécurité.
Mochi va bien. J'ai supprimé ce compte Reddit, j'ai effacé la photo et j'ai réappris la habitude de passer chaque image par un nettoyeur avant qu'elle ne quitte mon appareil. L'inconnu était, autant que je puisse le dire, juste en train de se montrer — un passionné de géo-devinette, pas une menace. La plupart le sont.
Mais « la plupart le sont » n'est pas une stratégie. Les métadonnées dans vos photos sont une carte en direct de votre vie, et en 2026, lire cette carte est une tâche d'une seule invite. La supprimer est un simple clic.