私の猫の写真
先月、私はRedditフォーラムに猫の写真を投稿しました。フレーム内に特定できるものは何もありませんでした—窓辺のMochi、太陽光、数本の植物だけでした。1時間も経たないうちに、私の受信ボックスにDMが届きました。「ねえ、[street name]のパン屋の近くに住んでるよね?可愛い猫だね。」
私はそのアカウントで都市名、通り名、さらには国名もどこにも入力していませんでした。投稿にジオタグも付けていませんでした。アップロードしたのは、携帯電話から送信された3MBのJPEGファイルだけでした。
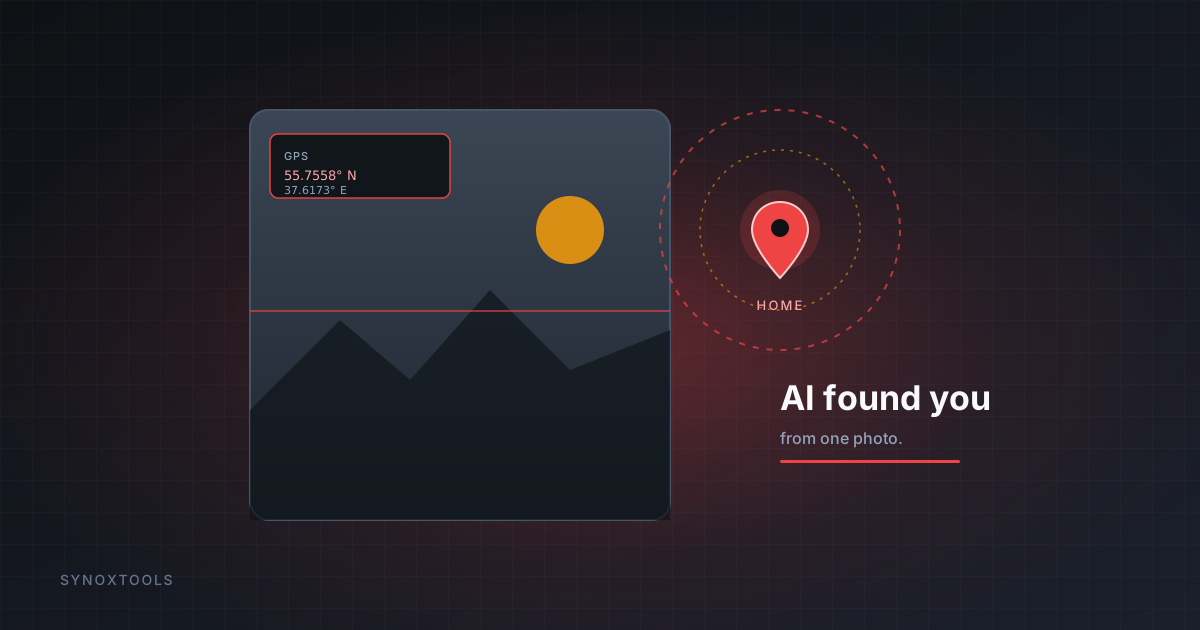
そのJPEGは、数メートルの誤差で私の正確な座標を運んでいました。そして2026年、その座標を住所名に変換する作業は、もはや地図を見つめる人間を必要としません—AIが1秒以内にそれをこなします。
携帯電話の写真には何が本当に含まれているのか
現代の携帯電話で撮影されたすべての写真は、ファイルに小さなメタデータのブロックを書き込みます—EXIF(Exchangeable Image File Format)です。使用するデバイスや設定によっては、以下の情報が含まれることがあります:
- GPS座標—写真が撮影された緯度と経度。多くの場合、5メートル以内の精度で記録されます
- 日付と時刻—デバイスのローカルタイムゾーンでの記録
- デバイスの製造元とモデル—例:「Apple iPhone 15 Pro」
- ソフトウェアのバージョン—iOSバージョン、カメラアプリのバージョン
- カメラの設定—ISO、シャッタースピード、絞り、焦点距離
- レンズのシリアル番号—物理的なデバイスを一意に特定します
- 向き—センサーがどのように回転しているか
GPSフィールドこそが私を襲った要因です。これは、カメラアプリに位置情報へのアクセスを許可した際に、電話が撮影した写真すべてにその場所を印字するために存在します。自分の思い出を整理するためには便利です。しかし、写真が携帯電話から出てしまうと、災いとなります。
なぜ2026年に状況が変わったのか
2年前、EXIFを読むのは面倒な作業でした。ファイルをダウンロードし、ツールで開き、手動で生座標を読み取る必要がありました。ほとんどの人にとって、これは理論的な脅威に過ぎません—ジャーナリストなら気にするかもしれませんが、ランダムなRedditユーザーは気にしません。
2026年、その摩擦はなくなりました。
- 地理推定モデルは、EXIFが全くない写真を受け取り、建築物、道路の標示、樹木の種類、太陽の角度から都市を推測できます。すでにこれらは競技レベルで、数秒で行われています。
- EXIFのGPS情報をその分析に加えると、もはや推測ではなく確認になります。AIが地図上の特定の場所を指し示し、メタデータが「はい、まさにそこです」と言います。
- 一括ツールでは、誰かが500枚の写真のフォルダをドロップするだけで、その人が過去1年間にいたすべての場所の地図を手に入れることができます。かつてフォレンジックアナリストが週末かけていた作業が、今では1つのプロンプトで済むようになりました。
オチはこうです:写真そのものが漏洩の原因であることは稀です。メタデータが原因です。そしてメタデータは、読むのも削除のも、非常に簡単です。
どのプラットフォームがメタデータを削除するのか(しないのか)
良いニュースと悪いニュースがあります。
良いニュース:ほとんどの主要なソーシャルネットワークは、アップロード時にEXIFを削除します。Instagram、Facebook、Twitter/X、TikTok、WhatsAppは、写真が公開される前にGPS情報を削除します。したがって、これらのプラットフォームに直接投稿された写真は、理論的には安全です。
悪いニュース:
- Telegram、Signal、Discordは、写真を「ファイル」や「ドキュメント」として送信する場合、圧縮された画像として送る場合よりもEXIFを保持することがよくあります。
- Redditは自身のコピーでEXIFを削除します—しかし、EXIFを削除しない画像ホスティングサイトへのリンクを投稿してしまった場合、オリジナルの写真が暴露されます。
- メールの添付ファイルはEXIFを保持します。これまで誰かにメールで送ったすべての写真は、撮影された場所の情報を運んでいます。
- クラウドドライブ—Google Photos、iCloud—は、あなたのためにEXIFを永遠に保持します。あなたには問題ありません。しかし、アクセスできる誰かにも問題ありません。
- トリミングして再共有したスクリーンショット—オリジナルを再保存すると、EXIFも一緒に移動します。
私の場合、私は写真を画像ホスティングサイトにアップロードし、その直接リンクをRedditに貼り付けていました。ホスティングサイトは何も削除していませんでした。座標は、誰でも見ることができるファイルの中に、オープンな状態で座っていました。見てくれる人がいました。
3秒で解決する方法
写真の共有をやめる必要はありません。あなたがいた場所を人々に教えるファイルの部分を共有するのをやめる必要があります。
- メタデータを削除するツールで写真を開きます。SynoxTools EXIF Removerはブラウザ内で完全にこれを行います—写真はサーバーに触れることはなく、これは写真が身分証明書のスキャンである場合などに重要です。
- ツールは画像を再描画し、クリーンなJPEGとして再エンコードします。キャンバス再エンコードは物理的にEXIFを運ぶことはできません—出力はピクセルだけです。
- ダウンロードします。新しいファイルはあなたにとって元と同じように見えます。あなたを地理的位置特定しようとするAIにとっては、それは壁一枚の空白です。
古い写真のフォルダ全体—休暇、結婚式、1年間の携帯電話のスナップショット—がある場合、バージョンでは一度に最大500枚を処理し、ZIPファイルとして返します。
投稿前のチェックリスト
- フォーラム、マーケットプレイス、分類広告、メールにアップロードする前に、写真からGPSを削除します。
- 受信者を信頼しない限り、SignalやTelegramで写真を送る際は「ドキュメント」ではなく「画像」として送信します。
- 子どもの写真に注意—知らない人が子供が毎週土曜日に過ごす遊び場を知っていることと、あなたがコーヒーを飲んだ場所を知っていることとは、脅威のレベルが異なります。
- 不確かな場合は、削除します。費用はかからず、あなたの安全性を損なうことはありません。
Mochiは大丈夫です。私はそのRedditアカウントを削除し、写真を抹消し、写真がデバイスから出る前にすべての画像をメタデータ削除ツールに通す習慣を再訓練しました。知らない人は、私が知る限り、ただ見せびらかしていたに過ぎません—地理的位置特定の趣味人で、脅威ではありません。ほとんどの人はそうですが。
「ほとんどの人は」が戦略ではありません。あなたの写真にあるメタデータは、あなたの人生の生きた地図です。そして2026年、その地図を読むのは1つのプロンプトで済む作業です。それを削除するのは1クリックです。