Een foto van mijn kat
Vorige maand plaatste ik een foto van mijn kat op een Reddit-forum. Niets herkenbaars in het beeld — alleen Mochi op een vensterbank, zonlicht, een paar planten. Binnen een uur landde er een DM in mijn inbox: “Hey, je woont bij de bakkerij op [straatnaam], toch? Lieve kat.”
Ik had mijn stad, mijn straat of zelfs mijn land nergens op dat account getypt. Ik had de post niet geotagd. Het enige wat ik had geüpload was een 3 MB JPEG van mijn telefoon.
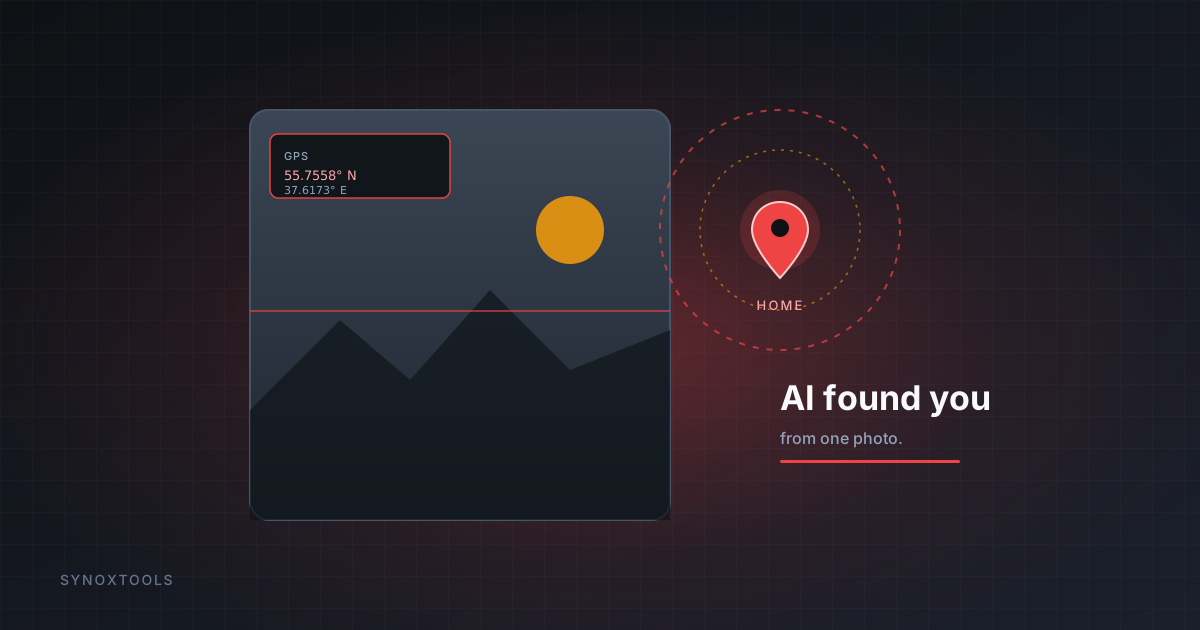
Die JPEG droeg mijn exacte coördinaten in zich, tot op een paar meter nauwkeurig. En in 2026 is het om die coördinaten om te zetten in een straatnaam niet langer een kwestie van iemand die naar een kaart staart — een AI doet het in minder dan een seconde.
Wat er eigenlijk in een telefoonfoto zit
Elke foto die door een moderne telefoon wordt gemaakt, schrijft een klein blok metadata naar het bestand — de EXIF (Exchangeable Image File Format). Afhankelijk van je apparaat en instellingen, kan het het volgende bevatten:
- GPS-coördinaten — breedte- en lengtegraad waar de foto is gemaakt, vaak tot op 5 meter nauwkeurig
- Datum en tijd — in de lokale tijdzone van het apparaat
- Merk en model van het apparaat — bijv. “Apple iPhone 15 Pro”
- Softwareversies — iOS-versie, camera-app-versie
- Camera-instellingen — ISO, sluitertijd, diafragma, brandpuntsafstand
- Lensserienummer — identificeert het fysieke apparaat uniek
- Oriëntatie — hoe de sensor was gedraaid
Het GPS-veld was dat me de das om deed. Het bestaat omdat, wanneer je je camera-app toegang tot locatie geeft, de telefoon elke foto markeert waar je hem hebt gemaakt. Handig om je eigen herinneringen te sorteren. Catastrofals wanneer de foto je telefoon verlaat.
Waarom 2026 het spel veranderde
Twee jaar geleden was het lezen van EXIF een klusje. Je moest het bestand downloaden, openen in een tool en de ruwe coördinaten handmatig lezen. De dreiging was voor de meeste mensen theoretisch — een journalist zou er zich druk over kunnen maken, een willekeurige Redditor niet.
In 2026 is die wrijving weg.
- Geo-guess-modellen kunnen een foto zonder enige EXIF nemen en de stad raden op basis van de architectuur, de wegmarkeringen, het soort boom, de hoek van de zon. Ze doen dit al competitief, in secondes.
- Voeg EXIF GPS toe aan die analyse en het is niet langer een gok — het is een bevestiging. De wijst naar een plek op de kaart; de metadata zegt “ja, precies daar.”
- Bulktools laten nu iemand een map met 500 foto's neerzetten en krijgen een kaart terug van elke plek die die persoon het afgelopen jaar is geweest. Wat vroeger een forensisch analist een weekend kostte, duurt nu nog één prompt.
De clou: de foto zelf is vaak niet het lek. De metadata is. En metadata is triviaal om te lezen — of te verwijderen.
Welke platforms verwijderen het (en welke niet)
Er is goed nieuws en slecht nieuws.
Het goede nieuws: de meeste grote sociale netwerken verwijderen EXIF als je uploadt. Instagram, Facebook, Twitter/X, TikTok en WhatsApp halen GPS weg voordat de foto openbaar wordt. Een foto die direct op die platformen wordt geplaatst, is in theorie dus veilig.
Het slechte nieuws:
- Telegram, Signal en Discord houden EXIF vaak aan als je een foto als een “bestand” of “document” verstuurt in plaats van als een gecomprimeerd beeld.
- Reddit verwijdert EXIF van zijn eigen kopieën — maar als je ooit linkt naar een image host die dat niet doet, is het origineel blootgelegd.
- E-mailbijlagen houden EXIF. Elke foto die je ooit per mail hebt verstuurd, draagt de plek waar hij is gemaakt.
- Cloudopslag — Google Photos, iCloud — houden EXIF voor altijd, voor jou. Prima voor jou. Prima voor wie er ooit inkomt.
- Screenshots die je bijsnijdt en opnieuw deelt — als je het origineel opnieuw opslaat, reist de EXIF mee.
In mijn geval had ik de foto geüpload naar een image host en de directe link in Reddit geplakt. De host verwijderde niets. De coördinaten zaten in het bestand, in het openbaar, voor wie er maar naar wilde kijken. Een vreemde wilde ernaar kijken.
De 3-seconden-oplossing
Je hoeft niet te stoppen met het delen van foto's. Je moet stoppen met het delen van het deel van het bestand dat mensen vertelt waar je was.
- Open de foto in een tool die metadata verwijdert. De SynoxTools EXIF Remover doet dit volledig in je browser — de foto raakt nooit een server, wat belangrijk is als de foto bijvoorbeeld een scan van je ID is.
- De tekent het beeld opnieuw en codeert het opnieuw als een schone JPEG. Canvas-re-encoding kan fysiek geen EXIF dragen — de output is alleen maar pixels.
- Download. Het nieuwe bestand ziet er voor jou identiek uit. Voor de AI die probeert je te geoloceren, is het een lege muur.
Als je een hele map met oude foto's hebt — een vakantie, een bruiloft, een jaar aan telefoonfoto's — verwerkt de batchversie tot 500 tegelijk en geeft je een ZIP terug.
Een checklist voordat je post
- Verwijder GPS van elke foto voordat je uploadt naar forums, marktplaatsen, advertenties of e-mail.
- Verstuur foto's via Signal of Telegram als afbeeldingen, niet als documenten, tenzij je de ontvanger vertrouwt.
- Hou foto's van kinderen in de gaten — een vreemde die de speeltweetel kent waar een kind elke zaterdag doorbrengt, is een andere dreigingsniveau dan iemand die weet waar je koffie dronk.
- Als je het niet zeker weet, verwijder het. Het kost niets en kan je niet minder veilig maken.
Mochi is prima. Ik heb die Reddit-account verwijderd, de foto gewist en de gewoonte herleerd om elke foto door een stripper te halen voordat hij mijn apparaat verlaat. De vreemde was, voor zover ik kan zien, gewoon aan het pronken — een geo-guess-hobbyist, geen bedreiging. De meesten zijn dat.
Maar “de meesten zijn dat” is geen strategie. De metadata in je foto's is een levende kaart van je leven, en in 2026 is het lezen van die kaart een één-prompt-taak. Het verwijderen is één klik.