Uma foto do meu gato
Mês passado postei uma foto do meu gato num fórum do Reddit. Nada de identificável na moldura — apenas o Mochi num peitoril, luz solar, umas plantas. Em menos de uma hora, uma mensagem direta caiu na minha caixa de entrada: “Ei, você mora perto da padaria na [street name], certo? Gatinho fofo.”
Eu não tinha digitado a minha cidade, a minha rua, ou até mesmo o meu país em lugar nenhum naquela conta. Eu não tinha geotagueado a publicação. A única coisa que tinha enviado era um JPEG de 3 MB do meu telemóvel.
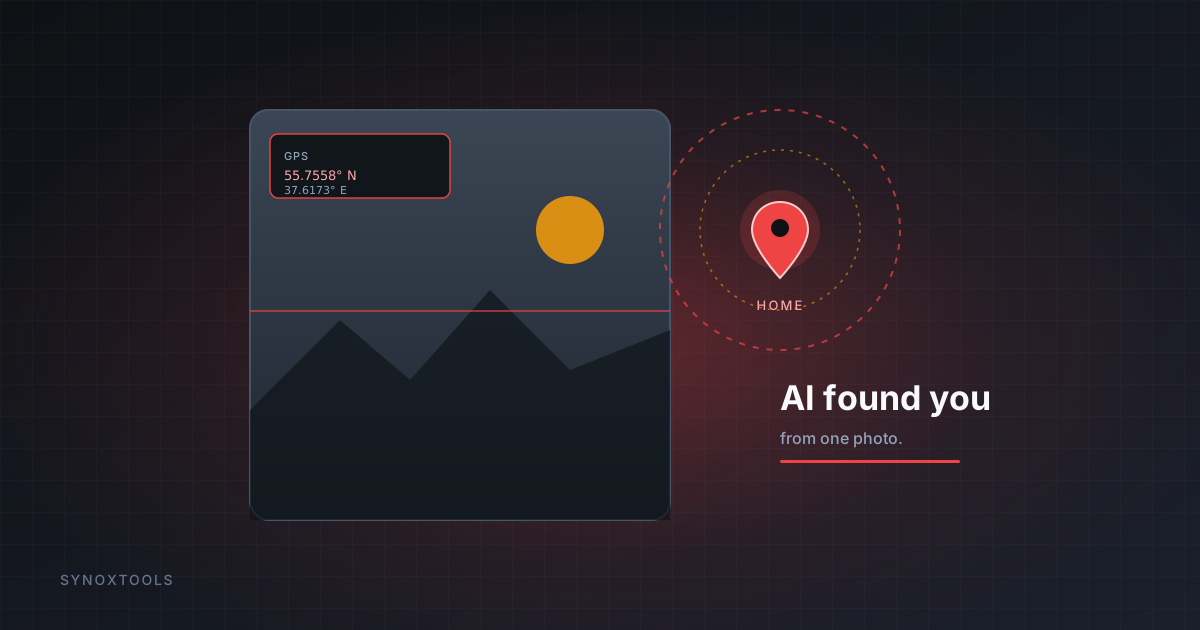
Esse JPEG levava as minhas coordenadas exatas até alguns metros. E em 2026, transformar essas coordenadas num nome de rua já não requer uma pessoa a olhar para um mapa — uma IA faz isso em menos de um segundo.
O que está realmente dentro de uma foto de telemóvel
Cada foto tirada por um telemóvel moderno escreve um pequeno bloco de metadados no ficheiro — o EXIF (Exchangeable Image File Format). Dependendo do seu dispositivo e definições, pode incluir:
- Coordenadas GPS — latitude e longitude onde a foto foi tirada, muitas vezes com precisão de 5 metros
- Data e hora — no fuso horário local do dispositivo
- Marca e modelo do dispositivo — ex: “Apple iPhone 15 Pro”
- Versões de software — versão do iOS, versão da app da câmara
- Definições da câmara — ISO, velocidade do obturador, abertura, distância focal
- Número de série da lente — identifica unicamente o dispositivo físico
- Orientação — como o sensor foi rodado
O campo GPS foi o que me pegou. Ele existe porque, quando você concede à app da câmara acesso à localização, o telemóvel carimba cada foto com onde a tirou. Útil para organizar as suas próprias memórias. Catastrófico quando a foto sai do seu telemóvel.
Por que 2026 mudou o jogo
Há dois anos, ler EXIF era um incómodo. Tinha de descarregar o ficheiro, abri-lo numa ferramenta e ler as coordenadas bràs à mão. A ameaça era teórica para a maioria das pessoas — um jornalista poderia importar-se, um random do Reddit não.
Em 2026, esse atrito desapareceu.
- Modelos de geopredictão podem pegar numa foto sem EXIF e adivinhar a cidade a partir da arquitetura, as marcas na estrada, a espécie de árvore, o ângulo do sol. Já fazem isto competitivamente, em segundos.
- Adicionar EXIF GPS a essa análise e já não é uma adivinhação — é uma confirmação. A IA aponta para um ponto no mapa; os metadados dizem “sim, exatamente aí.”
- Ferramentas em lote agora permitem a alguém largar uma pasta com 500 fotos e obter um mapa de todos os locais onde essa pessoa esteve no último ano. O que antes levava um analista forense um fim de semana agora leva um único prompt.
A piada: a foto em si muitas vezes não é a fuga. São os metadados. E os metadados são trivialmente fáceis de ler — ou de remover.
Que plataformas os removem (e quais não)
Há boas e más notícias.
As boas notícias: a maioria das grandes redes sociais remove o EXIF quando você faz o upload. Instagram, Facebook, Twitter/X, TikTok e WhatsApp removem o GPS antes da foto ficar pública. Assim, uma foto publicada diretamente nesses está, em teoria, segura.
As más notícias:
- Telegram, Signal e Discord mantêm frequentemente o EXIF quando você envia uma foto como um “ficheiro” ou “documento” em vez de como uma imagem comprimida.
- Reddit remove o EXIF nas suas próprias cópias — mas se você alguma vez ligar para um anfitrião de imagens que não o faça, o original fica exposto.
- Anexos de email mantêm o EXIF. Cada foto que você já enviou por correio leva o local onde foi tirada.
- Drives na cloud — Google Photos, iCloud — mantêm o EXIF para sempre, para você. Bem para você. Bem para quem quer que entre.
- Capturas de ecrã que você recorta e partilha de novo — se você re-salva o original, o EXIF viaja com ele.
No meu caso, eu tinha enviado a foto para um anfitrião de imagens e colado o link direto no Reddit. O anfitrião não removeu nada. As coordenadas estavam lá no ficheiro, à vista, para quem quisesse olhar. Um estranho quis olhar.
A correção de 3 segundos
Você não precisa de parar de partilhar fotos. Precisa de parar de partilhar a parte do ficheiro que diz às pessoas onde você esteve.
- Abra a foto numa ferramenta que remove metadados. O SynoxTools EXIF Remover faz isto inteiramente no seu navegador — a foto nunca toca num servidor, o que importa quando a foto é, por exemplo, um scan do seu documento de identificação.
- A ferramenta redesenha a imagem e a re-codifica como um JPEG limpo. A re-codificação do canvas fisicamente não pode carregar EXIF — o resultado são só pixels.
- Descarregue. O novo ficheiro parece idêntico para si. Para a IA a tentar geolocalizá-lo, é um muro em branco.
Se você tiver uma pasta inteira de fotos antigas — uma férias, um casamento, um ano de snaps do telemóvel — a versão em lote processa até 500 de cada vez e entrega-lhe um ZIP.
Uma checklist antes de publicar
- Remova o GPS de qualquer foto antes de fazer upload para fóruns, marketplaces, classificados ou email.
- Envie fotos através do Signal ou Telegram como imagens, não como documentos, a menos que confie no destinatário.
- Tenha atenção às fotos de crianças — um estranho a saber o parque onde uma criança passa cada sábado é uma categoria de ameaça diferente de saber onde você tomou café.
- Quando duvidar, remova. Não custa nada e não pode torná-lo menos seguro.
O Mochi está bem. Eu apaguei essa conta do Reddit, limpei a foto e voltei a treinar o hábito de passar cada imagem por um stripper antes de ela sair do meu dispositivo. O estranho era, tanto quanto eu consigo ver, só a exibir-se — um entusiasta de geopredictão, não uma ameaça. A maioria é.
Mas “a maioria é” não é uma estratégia. Os metadatos nas suas fotos são um mapa vivo da sua vida, e em 2026, ler esse mapa é uma tarefa de um único prompt. Removê-lo é um único clique.